Qui sommes-nous
Qui sommes-nous
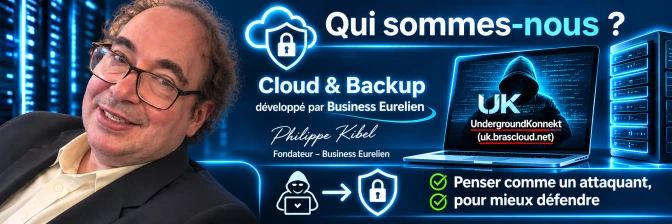
Cloud & Backup est développé par Business Eurelien, sous la direction de Philippe Kibel.
Une architecture pensée par un hacker international
Avant de fonder Business Eurelien, Philippe Kibel a évolué dans la communauté historique UndergroundKonnekt (uk.brascloud.net), active depuis le début des années 2000 dans le milieu du piratage informatique, sous le pseudonyme Roger Girardin. Il y concevait des outils à double usage, documentés sous l’angle légal et défensif.
Cette double culture — comprendre comment un système peut être attaqué pour mieux savoir comment le défendre — a directement guidé les choix techniques de Cloud & Backup : obfuscation des secrets embarqués, authentification stricte par jeton, lecteur réseau en lecture seule, protection anti-brute-force, et une architecture pensée dès le départ pour minimiser la surface d’attaque exposée.
Penser comme un attaquant, pour mieux défendre
Chaque mécanisme de sécurité de Cloud & Backup répond à une technique d’attaque réelle, bien connue dans le milieu — pas à une case à cocher générique.
Extraction de secrets dans un exécutable → la clé SSH et les identifiants d’accès intégrés au programme sont chiffrés en mémoire, jamais stockés en clair. Examiner le fichier ne révèle rien d’exploitable.
Brute force sur mot de passe → un délai s’impose automatiquement après chaque tentative ratée, aussi bien à l’installation que dans l’application — y compris côté serveur, où toute IP en échecs répétés est bannie temporairement.
Ransomware via un lecteur réseau → le lecteur monté est en lecture seule. Impossible pour un programme malveillant actif sur votre poste de chiffrer ou supprimer vos sauvegardes à travers lui.
Énumération d’identifiants (deviner un numéro de compte pour accéder aux fichiers d’un autre client) → chaque lien de téléchargement utilise un jeton aléatoire impossible à deviner, jamais un simple numéro séquentiel.
Fichiers infectés dans une sauvegarde → un scan antivirus automatique s’exécute à chaque sauvegarde, avec alerte immédiate en cas de détection.
Rien de théorique : ce sont les mêmes techniques qu’un attaquant tenterait en premier, et c’est précisément pour ça qu’elles ont été fermées une à une.
